(completando..., acepto buenas sugerencias)
Auto-apunte de referencia al estilo de recursos online para aprender inglés
1. Deutsch Interaktiv
Curso online gratuito pensado para todo el mundo, tanto principiantes como gente con conocimientos previos. Dispone de 30 lecciones para autodidactas que cubren los niveles comprendidos entre el A1 y el B1 del marco de referencia europeo.
2. Duolingo
Este recurso lo encontré a través del artículo primeros pasos aprendiendo alemán con duolingo del blog UnCafelitoAlas11
3. Diccionario alemán-castellano
4. Gramática alemana
Elige en tres sencillos pasos que sabes de gramática (nada) de vocabulario (nada) y la dedicación que harás.
5. Grupo de Facebook
Contiene multitud de recursos, recopilatorios, videos, ejercicios...
Recursos varios sobre Alemania
1. Trabajar en Alemania, preguntas frecuentes (Gobierno de España)
2. El sistema de salud alemán (guía para inmigrantes)
3. Spaniards (Alemania)
4. Olemania (blog de español trabajando allí)
jueves, 1 de agosto de 2013

miércoles, 3 de julio de 2013
Cómo saber si un sitio web es original o falso
Hay multitud de consejos sobre como poder distinguir si un sitio web es original o no. Pero todos ellos conllevan una serie de chequeos y verificaciones previas, y algo de sentido común. En Internet, por mucho que nos aconsejen sobre la necesidad del 'sentido común', en muchas ocasiones, es el menos común de los sentidos y no es suficiente.
Recientemente, ante un caso conocido, en el cual un equipo de personas estuvieron varios días contrastando datos de un sitio web, aparentemente oficial, pero que finalmente resulto no ser así, se me ocurrió esta nueva verificación para el servicio web desenmascara.me. Más vale una imagen que mil palabras:

Sitio web de fogasa no oficial

Sitio web de zara falso

Sitio web de Zara original

Sitio web de Swaroski falso

Sitio de swaroski original
Y en la pantalla principal, el resumen de los 5 últimos sitios desenmascarados, ahora tiene esta vista:

Desenmascara.me ahora ofrece esta característica, bajo demanda, para poder saber si un sitio web es original o no oficial, lo cual obviamente necesita una verificación manual, en la cual nos apoyamos tanto en los datos extraidos del dominio y en nuestra experiencia como usuarios de Internet. En algunos casos, realizamos comprobaciones adicionales con la entidad interesada.

Nueva columna informando de sitio web oficial o no
Desenmascara.me ahora ofrece esta característica, bajo demanda, para poder saber si un sitio web es original o no oficial, lo cual obviamente necesita una verificación manual, en la cual nos apoyamos tanto en los datos extraidos del dominio y en nuestra experiencia como usuarios de Internet. En algunos casos, realizamos comprobaciones adicionales con la entidad interesada.
Si está interesado en que su sitio web tenga el símbolo √ VERIFICADO o desea indicarnos que algún sitio no es oficial y se está aprovechando de su marca, póngase en contacto con nosotros a través del formulario de contacto de desenmascara.me o de este blog.
miércoles, 12 de junio de 2013
Revisa el archivo robots.txt de tu sitio web
Me entero a través del siguiente tweet


y lo compruebo con mis propios ojos. No puede ser, datos identificativos, económicos, etc en un documento público. Quién lo ha configurado no sabía muy bien cual era la función del archivo robots.txt. Este es un error grave, una fuga de información, de datos de nivel medio, que les puede costar una jugosa multa según la LOPD.
Cómo es un problema común; el desconocimiento de este archivo y su funcionamiento, este tipo de incidentes suelen ocurrir. El archivo robots.txt fué creado por Martin Kojster, pero no hay un estándar ni un comité que avale su definición. Todo se basa en unas buenas prácticas acordadas. Algo así como:
una nota en una puerta sin cerradura que indica; "por favor, no entrar". Los robots web buenos lo respetarán, los robots web maliciosos no la respetaran, más aún, será una invitación para el abuso.
Es importante comprender que este archivo no protege ni puede ocultar contenido ante robots o personas con fines maliciosos.
Los administradores web y desarrolladores a menudo desconocen las implicaciones de este archivo, así que lo he añadido como check a desenmascara.me para que cualquiera pueda verificar en su sitio web, o en cualquier otro, dicho archivo y comprobar si está configurado de alguna forma susceptible de mostrar datos como en este caso.

Desenmascara.me es un servicio web cuyo objetivo es concienciar sobre la seguridad de los sitios web. No hace nada que se considere 'ilegal', su funcionamiento es totalmente pasivo e inofensivo para los sitios web. Unicamente extrae todos los metadatos posibles y los interpreta.
lunes, 3 de junio de 2013
HackMiami 2013
Tuve la oportunidad de asistir a HackMiami y presentar "Raising security awareness among web owners and users". Personalmente fué un desafío ya que era la primera vez que presentaba en un evento de este tipo, y en inglés. Y fué toda una experiencia, aconsejable y muy positiva.

La conferencia empezó el sabado 18 de Mayo con una keynote sobre el panorama actual de malware a cargo de Dave Marcus y finalizó el domingo a las 17 con una ceremonia de clausura y regalos para asistentes. La conferencia tuvo 2 tracks paralelas, 1 CTF y una sala multieventos donde se proyectaban trailers, música DJ y se podía charlar. El viernes 17, un día antes del inicio de la conferencia, organizaron un curso sobre "Pentesting" por Rod Soto, el ganador del CTF 2012 de la BlackHat Las Vegas. Asistí a dicho curso, y tuve la oportunidad de conocer a muy buena gente, tanto de Miami como de otros sitios de EEUU que acudían a la conferencia ese fin de semana.
Lo que más me llamó la atención de la CON fué el WorkShop de Armitage, y la energía de Raphael Mudge, su creador. Personalmente me quedo con 2 charlas; Malware automation de Christopher Elisan y Advances in Web application and browser security de Scott Behrens y Ben Toews, otra charla que me hubiese gustado ver pero no pude fué: Hack and Slash with Pythonect de Itzik Kotler. En definitiva, aunque se notaba que era la primera edición, las charlas eran interesantes, había un muy buen ambiente, ya que al tratarse de una conferencia no muy concurrida, tenías oportunidad de hablar con speakers y asistentes e intercambiar ideas, que al fin y al cabo, es de lo que se trata en estos eventos. Y todo ello en pleno Miami Beach.

Miami Beach a las 7:30 de la mañana
Desde aquí felicitar y dar las gracias por la oportunidad y el trato a los organizadores de HackMiami, que seguro espero poder asistir a próximas ediciones.
jueves, 23 de mayo de 2013
Diario de Navarra concienciando en Seguridad a sus usuarios
Es cierto, la concienciación en seguridad a usuarios no funciona, deberían invertirse los recursos en concienciar a los desarrolladores.
Pero hoy día, no hace falta ser desarrollador para, por ejemplo, diseñar y publicar un sitio web, está al alcance de cualquiera, y ese es el problema, uno de los principales problemas del constante crecimiento de los sitios web comprometidos.

Además, cualquiera hoy en día, puede enseñar concienciación a los usuarios, como navegar de forma segura por la web. Esta es la secuencia de lo sucedido; sin palabras:


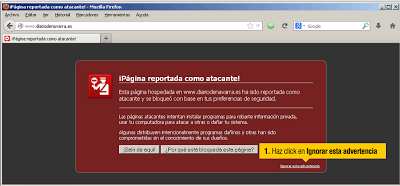

Pero hoy día, no hace falta ser desarrollador para, por ejemplo, diseñar y publicar un sitio web, está al alcance de cualquiera, y ese es el problema, uno de los principales problemas del constante crecimiento de los sitios web comprometidos.
Además, cualquiera hoy en día, puede enseñar concienciación a los usuarios, como navegar de forma segura por la web. Esta es la secuencia de lo sucedido; sin palabras:

El sitio web de diariodenavarra.es es comprometido con malware

Los usuarios empiezan a quejarse de que no pueden acceder a diariodenavarra.es

Diario de Navarra les comunica que ya pueden hacerlo con normalidad

WTF!!

WTF!!
domingo, 21 de abril de 2013
Defacements por motivos políticos a sitios web de España
El sitio web de telecos de la universidad de Vigo en el momento de escribir este artículo muestra el siguiente mensaje:
Forbidden
You don't have permission to access / on this server.
signo de que están solucionando el defacement que les han hecho en su web, debido probablemente a que se encontraba bajo una versión vulnerable de Joomla o a través de alguno de sus plugins.
El mismo defacement que han hecho a la agencia de energía de Vigo, el cual, en el momento de escribir este artículo aún se podía ver así:.

Agencia de Energía de Vigo

Parece que tienen el mismo problema que la de los telecos.
También en la web de la real federación española de tenis, se ha podido el siguiente mensaje:

Real Federación Española de Tenis
En el momento de escribir este artículo, la web muestra el mensaje:
This Account Has Been Suspended
signos también de que están trabajando en ello, buscando un nuevo hosting o preocupándose de su actualización.
Las 3 webs puntuaban con baja concienciación en seguridad en desenmascara.me
Hay múltiples ejemplos mas, pero estos tres sitios web son una muestra representativa del problema de la poca concienciación en el mantenimiento y securización de los sitios web. Este es uno de los inconvenientes de descuidar un sitio web. Dentro de lo negativo 'sólo afecta al dueño del dominio'. Pero descuidar un sitio web, también puede tener consecuencias para sus visitantes.
La ley de cookies busca proteger la privacidad de los usuarios, y por eso ahora, vemos en todos (o la mayoría) de sitios web Europeos, un mensaje informándonos sobre su instalación para que de forma explicita le otorguemos consentimiento. Ante la desidia de muchos propietarios web, yo ahora me pregunto: ¿No haría falta una especie de ITV para ver que webs cumplen unos requisitos mínimos de Seguridad?
jueves, 21 de marzo de 2013
Oportunidades de trabajo en IT y Seguridad
En diversos foros especializados soy testigo de diversas ofertas de empleo muy concretas, de esas que no se anuncian en grandes portales de empleo, ni tendrías acceso a ellas si no conocieses a tal persona o pertenecieses a un grupo específico.
Las redes sociales profesionales como Linkedin nos pueden ayudar a tener visibilidad hacia dichas ofertas, no me refiero a las que se publican en conocidos portales, en las cuales en algunos casos, su único motivo es dar visibilidad a la empresa X haciendo creer al exterior que las cosas marchan bien, pero dichas ofertas son inexistentes de puertas para adentro, me refiero a las ofertas reales que surgen en nuestro entorno, bien por una necesidad específica de un proyecto, por una expansión internacional o cualquier otro motivo.
Hoy en día el teletrabajo es una realidad, y un pentester o equipo de hackers éticos, pueden trabajar online en grandes proyectos web, así como desarrolladores, administradores de sistemas o devops. Los tiempos cambian y es necesario adaptarse. Por ello, en Linkedin, a parte de mantener nuestra red de contactos activa y participar en foros de debate de nuestro ámbito, echaba de menos un grupo que permitiese dar visibilidad a dichas ofertas que veo surgir esporadicamente en los diferentes foros.

Con el objetivo de dar visibilidad a todas las ofertas profesionales de nuestro ámbito (IT y Seguridad), bien sean en España, en el extranjero, teletrabajo o una mezcla de todo ello, he creado el grupo de linkedin:
Si de cualquiera de vuestros contactos de LinkedIn, revisáis el apartado: "Comunicate con $nombre" para:

La inmensa mayoría tiene el punto: Oportunidades profesionales
Espero que este grupo sirva de lanzadera a todas las oportunidades profesionales que conozcamos o surjan en nuestro ámbito profesional.
El grupo actualmente es privado, pero se puede acceder a él por invitación, solicítala.
miércoles, 6 de marzo de 2013
Multitud de sitios web sobre Navarra comprometidos

Estos son algunos de los sitios web que registraba el sitio zone-h, confirmando la modificación ilegítima de todos ellos y notificado por un grupo conocido como HiTLEr 737.
Se trató presumiblemente de un defacement masivo en sitios web del mismo hosting ya que todos ellos resolvían a la misma IP perteneciente al ISP REDCORUNA.
;; ANSWER SECTION:sotosdelebro.es. 14400 IN A 92.43.17.147
;; AUTHORITY SECTION:sotosdelebro.es. 86400 IN NS ns1.redcoruna.com.sotosdelebro.es. 86400 IN NS ns2.redcoruna.com.sotosdelebro.es. 86400 IN NS ns3.redcoruna.com.

A la hora de escribir este artículo, sólo uno de los sitios web estaba activo, los demás mostraban un mensaje de "Acceso Denegado", imagino que se estarán recuperando del ataque y tomando medidas. El que estaba activo; lasbardenas.com lo pude verificar con desenmascara.me y no llegaba a un nivel básico de concienciación en seguridad.
Con este tipo de incidentes, reitero la necesidad de concienciarse en asegurar y mantener debidamente los sitios web para evitar problemas de este tipo. Comprobad si un sitio web está concienciado con la seguridad, y si no es así, trabajad en ello.
domingo, 3 de marzo de 2013
Fallo global de un servicio CLOUDflare
Hoy, me llega una alerta sobre un fallo DNS al resolver desenmascara.me. Echo un vistazo rápido y veo que se trata de una caída total del servicio CloudFlare.


CloudFlare, cuyo volumen de tráfico estimado son unos 500 millones de usuarios únicos que pasan a través de su red y cuyo negocio se basa en CDN y DNS distribuido para "proporcionar un mejor rendimiento de los sitios web, velocidad y seguridad". ¿Cómo es posible un fallo de esta magnitud?
Con este comportamiento, CloudFlare está siendo un villano para sus miles de clientes y potenciales inversores.
Actualización: Descripción oficial del fallo
Actualización: Descripción oficial del fallo
miércoles, 13 de febrero de 2013
Algunas conclusiones sobre sitios web comprometidos
Mientras preparo un sistema automático para mostrar estadísticas del servicio desenmascara.me, aquí dejo algunos datos extraidos manualmente sobre el primer mes intensivo de uso:
Hasta la fecha se han analizado 7304 sitios web de los cuales 97 tenían código malicioso y habían sido bloqueados por la API SafeBrowsing de Google. La mayoría de estos últimos, venían referenciados desde StopBadware.

Sitios web analizados en el servicio desenmascara.me
Analizando la cabecera Server de los sitios web infectados nos encontramos con "Apache" en el primer puesto seguido de "Microsoft IIS/6.0 y 7.5"

Cabecera Server de sitios web con código malicioso
Un análisis del dato anterior es la predominación de "Apache" sobre los demás servidores web. Esto lo convierte en la mayor fuente de servidor web vulnerable, en su gran mayoría por instalaciones antiguas de Joomla y a través de inyecciones sql de diferentes aplicativos.

Cabecera Powered_by de sitios web con código malicioso
La cabecera HTTP powered_by, estaba vacía en la mayoría de los sitios comprometidos, pero como se muestra en la anterior gráfica, se trataba de servidores apache con CMSs vulnerables. Este punto contrasta con la actual puntuación que genera desenmascara.me para este tipo de cabecera, en el cual puntúa de forma positiva si no muestra nada.
En cuanto a la relación del factor de concienciación en los sitios vulnerados, este ha sido el resultado:

Resultado de concienciación de los sitios web vulnerados
Del total de los 97 sitios web que contenían código malicioso, es decir, que habían sido incluidos en la lista negra de SafeBrowsing de Google, 59 de ellos mostraban un bajo nivel de concienciación (<20 según desenmascara.me), y 41 mostraban un nivel de concienciación positivo. Este resultado ratifica que; a menor nivel de concienciación, más posibilidad de que el sitio web sea vulnerado y como consecuencia, incluido en listas negras. La diferencia entre ambas variables no es lo suficientemente determinante como para determinar el efecto y causa (sitio comprometido - bajo nivel de concienciación) pero demuestra una balanza clara del objetivo del servicio desenmascara.me; concienciar en la seguridad de los sitios web para evitar que sean comprometidos.
A modo curioso, comentar que, alrededor de la mitad de los sitios web desenmascarados han optado por hacerlo de forma anónima, es decir, que no se muestren ni en los 5 últimos sitios web desenmascarados ni en el ranking.

Sitios web analizados que optaron por no publicar resultados
viernes, 8 de febrero de 2013
Cómo identificar a alguien que difama por Internet
Lamentablemente los trolls están por todos los lados, hay que lidiar con ellos. Recientemente alguién me contó el problema que tenía en twitter con alguien que estaba constantemente difamandole, con amenazas e informaciones falsas. Me preguntaron que se podía hacer en ese caso para poder dar con él.

Lo triste es que en la actualidad, cómo las leyes van siempre años por detras de la tecnología; denunciar una difamación en twitter es más un acto simbólico que efectivo.
Técnicamente sería posible dar con el susodicho, el anonimato en Internet no existe -para los trolls-, si se tienen los conocimientos necesarios, es posible, pero por lo general los trolls se caracterizan por eso; falta de inteligencia e ir a lo suyo. Con lo que el caso era sencillo. Sin tener que pasar por el largo procedimiento, y a veces imposible de; denuncia, solicitud de datos a compañía tecnológica y posterior solicitud de datos a compañía telefónica (junto con la denuncia + el dato conseguido de la compañía tecnológica) para conocer la verdadera identidad del troll. Es posible saltarse los últimos pasos, ¿cómo?, sencillo.
El siguiente procedimiento es totalmente legal, de otra forma no lo publicaría, discutible pero legal. Veamos lo sencillo que es conocer más datos que nos ayuden a identificar a quién está detrás de un troll que nos persigue constantemente.
- Este tipo de usuarios suelen dar la lata con algún tema; político, religioso, tecnológico... de alguna forma, tendremos que conseguir una dirección de correo (da igual que sea fake) pero que él lea (este punto es clave).
- Eso será fácil, usando algo de Ingeniería social, ya que este tipo de individuos están a la espera de cualquier información que alimente su sed de troll.
- Usamos un servicio de hosting gratuito con acceso ssh, hay muchos por Internet.
- Preparamos un enlace con un título de una temática llamativa que haga que el troll
moqueepique. - Usamos un servicio de mail anónimo, o el propio comando 'mail' del hosting del punto anterior.
- Enviamos un mail al susodicho con un asunto que llame la atención del troll y el enlace del punto 4.
- Paciencia...
Con algo de suerte, en poco tiempo tendremos un log de acceso similar a este:
documentación-super-importante 1XX.X.X.X - - [03/Ene/2013:19:10:45 +0100] "GET /documentación-super-importante.txt HTTP /1.1" 200 13425 "-" "Mozilla/5.0 (iPad; CPU OS 5_1_1 like Mac OS X) AppleWebKit/534.41 (KHTML, like Gecko) Mobile/9B201"
Posteriormente servicios como maxmind, nos completarán la información:
| Dirección IP | Código de país | Ubicación | Código postal | Coordinadas | ISP | Organización | Dominio | Código metropolitano |
|---|---|---|---|---|---|---|---|---|
| Madrid, Calle esquina A | TelefónicadeEspaña | Telefonica de Espana | rima-tde.net |
Con dicha información, con algo de suerte, ya podría ser suficiente para identificar a la verdadera identidad que se esconde tras ese trol (dispositivo desde el que se accedió, barrio, Ciudad y compañía telefónica), y si no, el proceso legal para llegar hasta el final, será más sencillo con todos los datos recopilados.
Nota: una característica común de los troll es la falta de inteligencia, por lo que para que este procedimiento sea válido, el trol tendrá que realizar el punto 7 desde su casa o lugar habitual de trabajo, algo altamente probable, os lo aseguro.
Suscribirse a:
Entradas (Atom)